23 maj 20237 min czytania
Inwestycje w oprogramowanie potrafią być złożone, a jednocześnie znaczące. Inwestycje funduszy private equity w oprogramowanie radzą sobie wyjątkowo dobrze, wyprzedzając od ponad dekady inne inwestycje tej klasy aktywów. W 2022 roku zawarto ponad 500 transakcji w branży oprogramowania o łącznej wartości przekraczającej 100 miliardów dolarów. Liderzy IT muszą więc dbać o to, by zakupy oprogramowania odpowiadały celom biznesowym firmy i jej infrastrukturze technologicznej. Jednym ze sposobów na osiągnięcie tej spójności jest due diligence. Sprawdźmy, jak ważna jest ocena inwestycji w oprogramowanie - w naszym przewodniku po due diligence dla liderów IT, wraz z krokami oceny i pułapkami, których warto unikać.
Dlaczego due diligence oprogramowania jest tak ważne dla zarządzania IT?
Wszyscy widzimy, jak technologia staje się coraz bardziej złożona i wpleciona w nasze życie. Pozostaje więc kluczowym elementem napędzającym wzrost i transformację biznesu. Sposób, w jaki due diligence oprogramowania działa przy fuzjach, przejęciach i sprzedaży, zmienił się, bo transformacja biznesu wciąż ewoluuje. Dlatego nabywca musi zachować czujność w ocenie wszystkich potencjalnych ryzyk, jeśli chce odnieść sukces.
Due diligence służy do wykrywania ryzyk biznesowych i technologicznych, a jego wyniki mają duże znaczenie przy szacowaniu kosztów transakcji, inwestycji i szans. Dostarcza też firmom cennych informacji o wzroście i skalowalności. Istnieje wiele rodzajów due diligence, o których warto poczytać.
Wyjaśniamy tu, co sprawia, że dobrze zdefiniowany i uporządkowany proces due diligence jest niezbędny w strategii inwestycyjnej:
- Ochrona zgodności z przepisami: firmy muszą spełniać wymogi regulacyjne. Są dostawcy technologii, którzy tych standardów nie spełniają;
- Ochrona informacji wrażliwych: sprawdź, czy firma obsługuje poufne dane klientów - wtedy kluczowe jest upewnienie się, że dostawcy technologii mają odpowiednie zabezpieczenia informacji chroniące te dane;
- Dbanie o reputację firmy: inwestycja w dostawców technologii, którzy nie przestrzegają standardów branżowych albo mają na koncie naruszenia bezpieczeństwa, może zaszkodzić reputacji Twojej firmy;
- Zabezpieczenie interesów finansowych: korzystanie z niepewnej lub niezabezpieczonej technologii może prowadzić do kosztownych przestojów i zakłóceń, co negatywnie odbije się na wynikach finansowych firmy;
- Zapewnienie wiarygodności dostawcy: kompleksowe due diligence dostawców technologii pomaga firmie ocenić ich stabilność finansową i długoterminową rentowność.
Kluczowe elementy due diligence w projektach IT
Ten proces oceny inwestycji IT pomaga zrozumieć wykonalność i ryzyka związane z potencjalną inwestycją. Obejmuje dogłębną analizę projektu będącego celem inwestycji - dalej nazywanego „spółką docelową” - aby sprawdzić, czy pasuje do celów i potrzeb Twojej firmy.
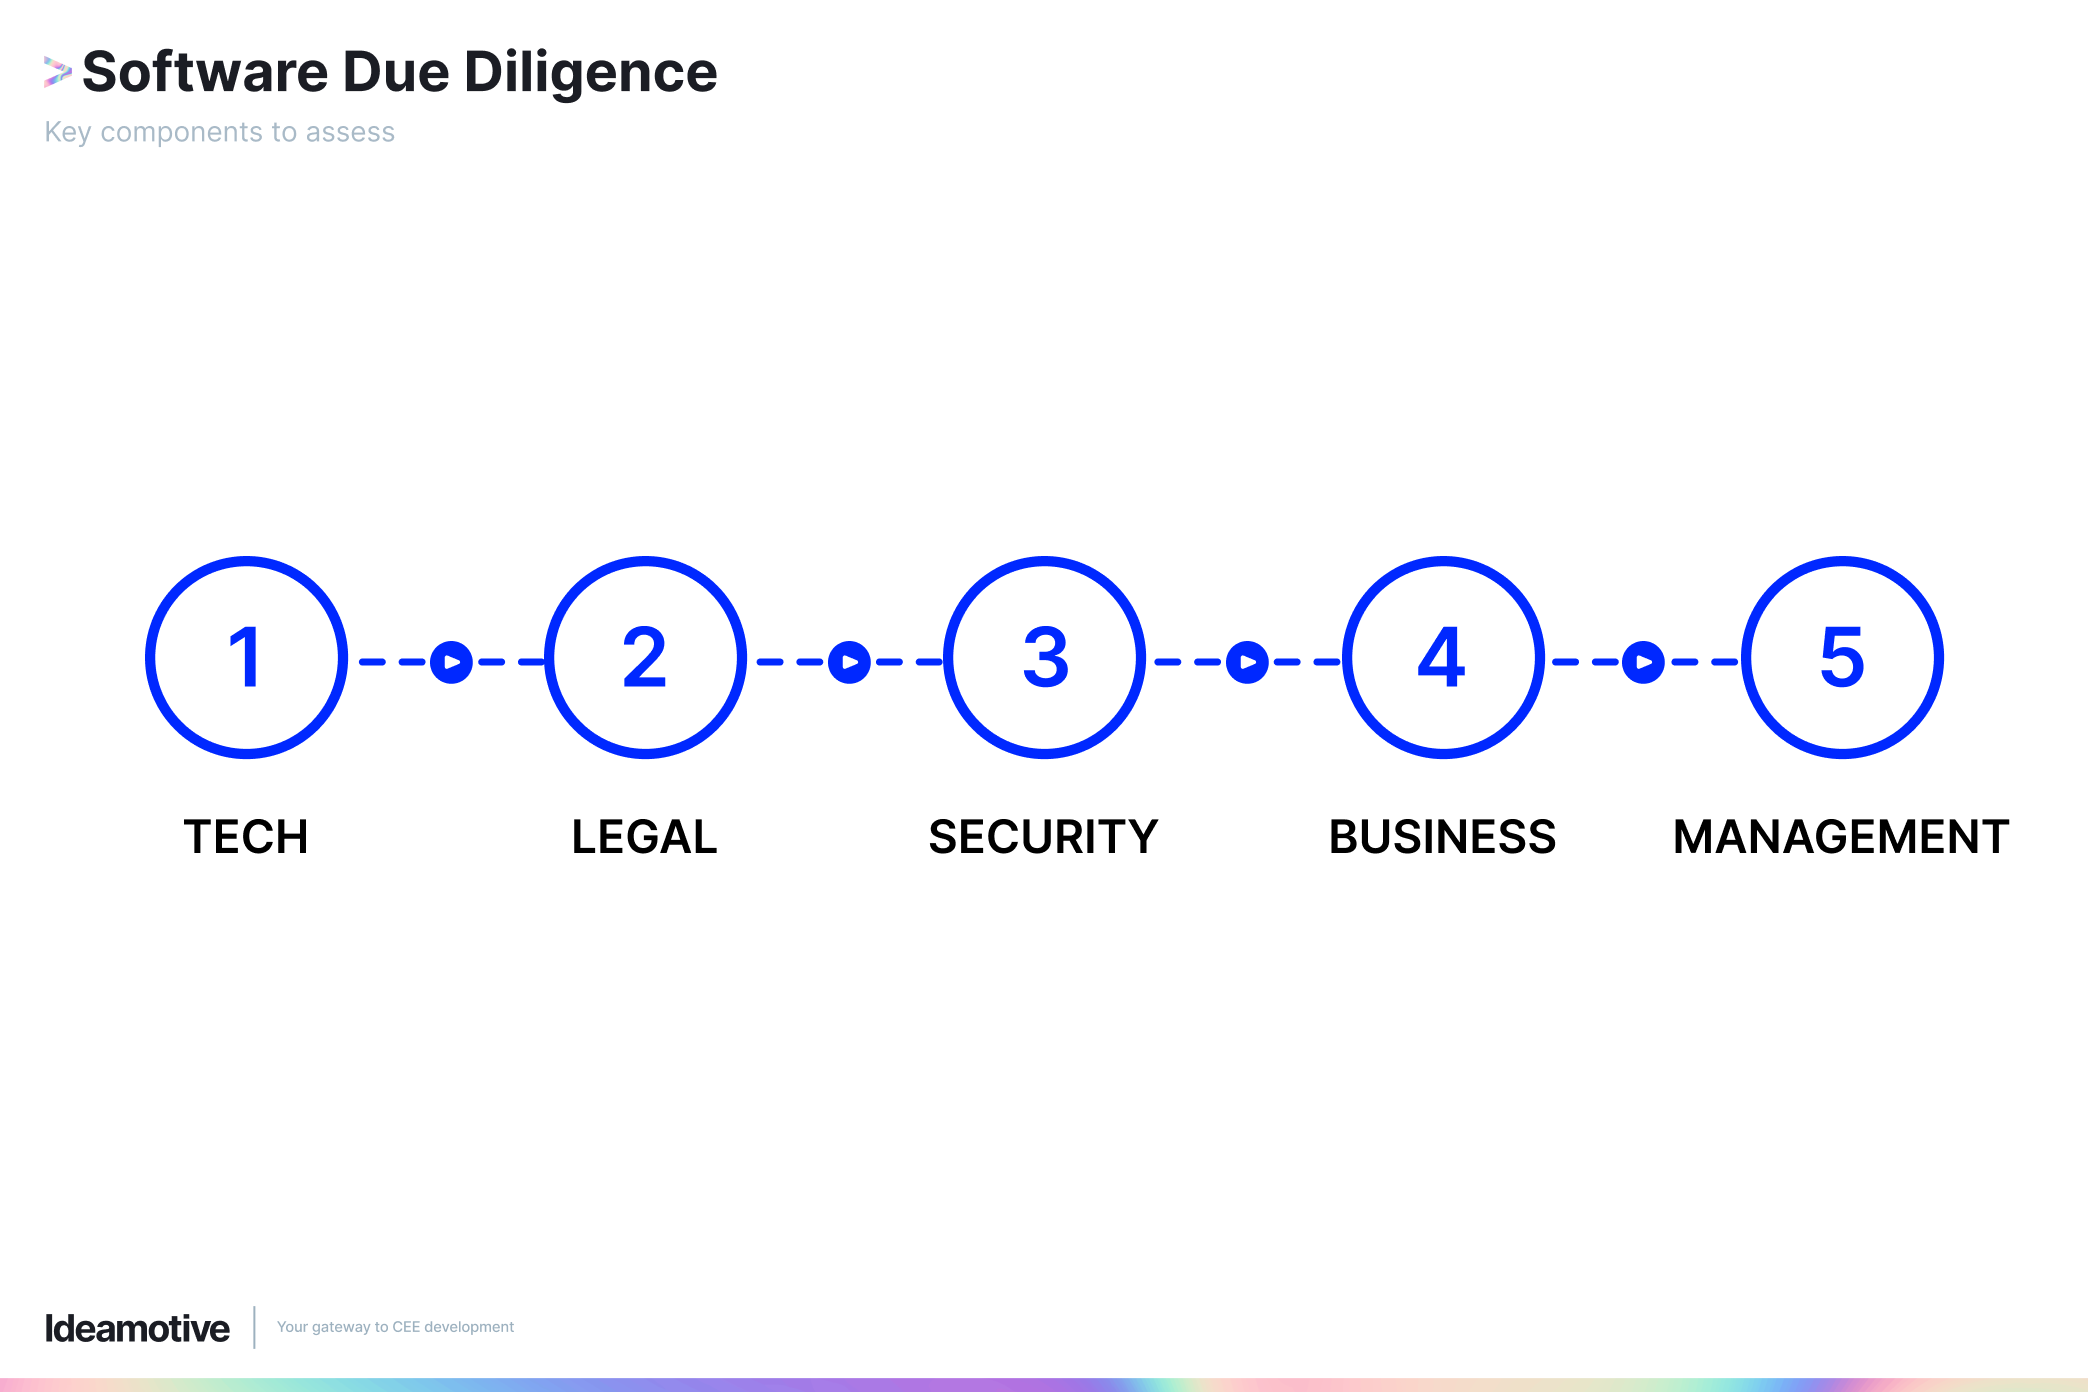
Aby ocena była udana, trzeba przyjrzeć się kilku kluczowym obszarom. Na przykład ludziom pracującym przy projekcie, ich wiedzy, umiejętnościom i doświadczeniu oraz temu, jak nadzorują i zarządzają pracą. Warto też zbadać technologię projektu: oryginalność, jakość kodu, przewagę konkurencyjną i prawa własności intelektualnej.
Kluczowe elementy due diligence, które powinieneś opisać w raporcie są następujące:
- Ocena biznesowa
Podstawowym elementem jest przeprowadzenie oceny biznesowej, która określi opłacalność inwestycji. Obejmuje to analizę wyników finansowych spółki docelowej, jej pozycji rynkowej i potencjału wzrostu. Warto też przyjrzeć się modelowi biznesowemu, mapie rozwoju produktu i otoczeniu konkurencyjnemu spółki docelowej, by sprawdzić, czy odpowiadają celom i potrzebom Twojej firmy;
- Ocena techniczna
Ocena techniczna analizuje technologię i infrastrukturę spółki docelowej, by określić jej możliwości i ograniczenia. Obejmuje to ocenę systemów oprogramowania, sprzętu, wdrożenia AI w biznesie oraz infrastruktury sieciowej. Ocena techniczna powinna też uwzględnić mapę rozwoju technologii projektu, by sprawdzić, czy odpowiada celom i potrzebom Twojej firmy;
- Ocena bezpieczeństwa
W tej ocenie analizuje się stan bezpieczeństwa spółki docelowej, by sprawdzić, jak dobrze potrafi bronić się przed cyberzagrożeniami. Obejmuje ona:
- sprawdzenie polityk i procedur bezpieczeństwa;
- bezpieczeństwo sieci;
- prywatność danych;
- stopień przestrzegania standardów i przepisów branżowych.
Ocena bezpieczeństwa powinna też obejmować procesy i procedury zarządzania ryzykiem. Pomaga to upewnić się, że pasują do apetytu na ryzyko Twojej firmy.
- Ocena prawna
W ocenie prawnej i zgodności analizuje się zgodność spółki docelowej z prawem i regulacjami, by sprawdzić, czy spełnia standardy i przepisy branżowe. Dotyczy to przeglądu umów, własności intelektualnej i zgodności z przepisami.
- Ocena zarządzania
Polega na ocenie zespołu zarządzającego spółki docelowej. Obejmuje strukturę zarządzania, wskaźniki retencji pracowników i ich zaangażowanie. Ocena zarządzania powinna też sprawdzić, jak dobrze spółka docelowa pasuje do wartości i kultury Twojej firmy.
10 kroków przeprowadzenia due diligence oprogramowania
Inwestowanie w oprogramowanie bez właściwego due diligence może prowadzić do strat finansowych, wycieków danych i utraconych szans. Oferujemy przewodnik, który pozwoli Ci podejmować świadome decyzje i wybierać oprogramowanie wspierające rozwój firmy.
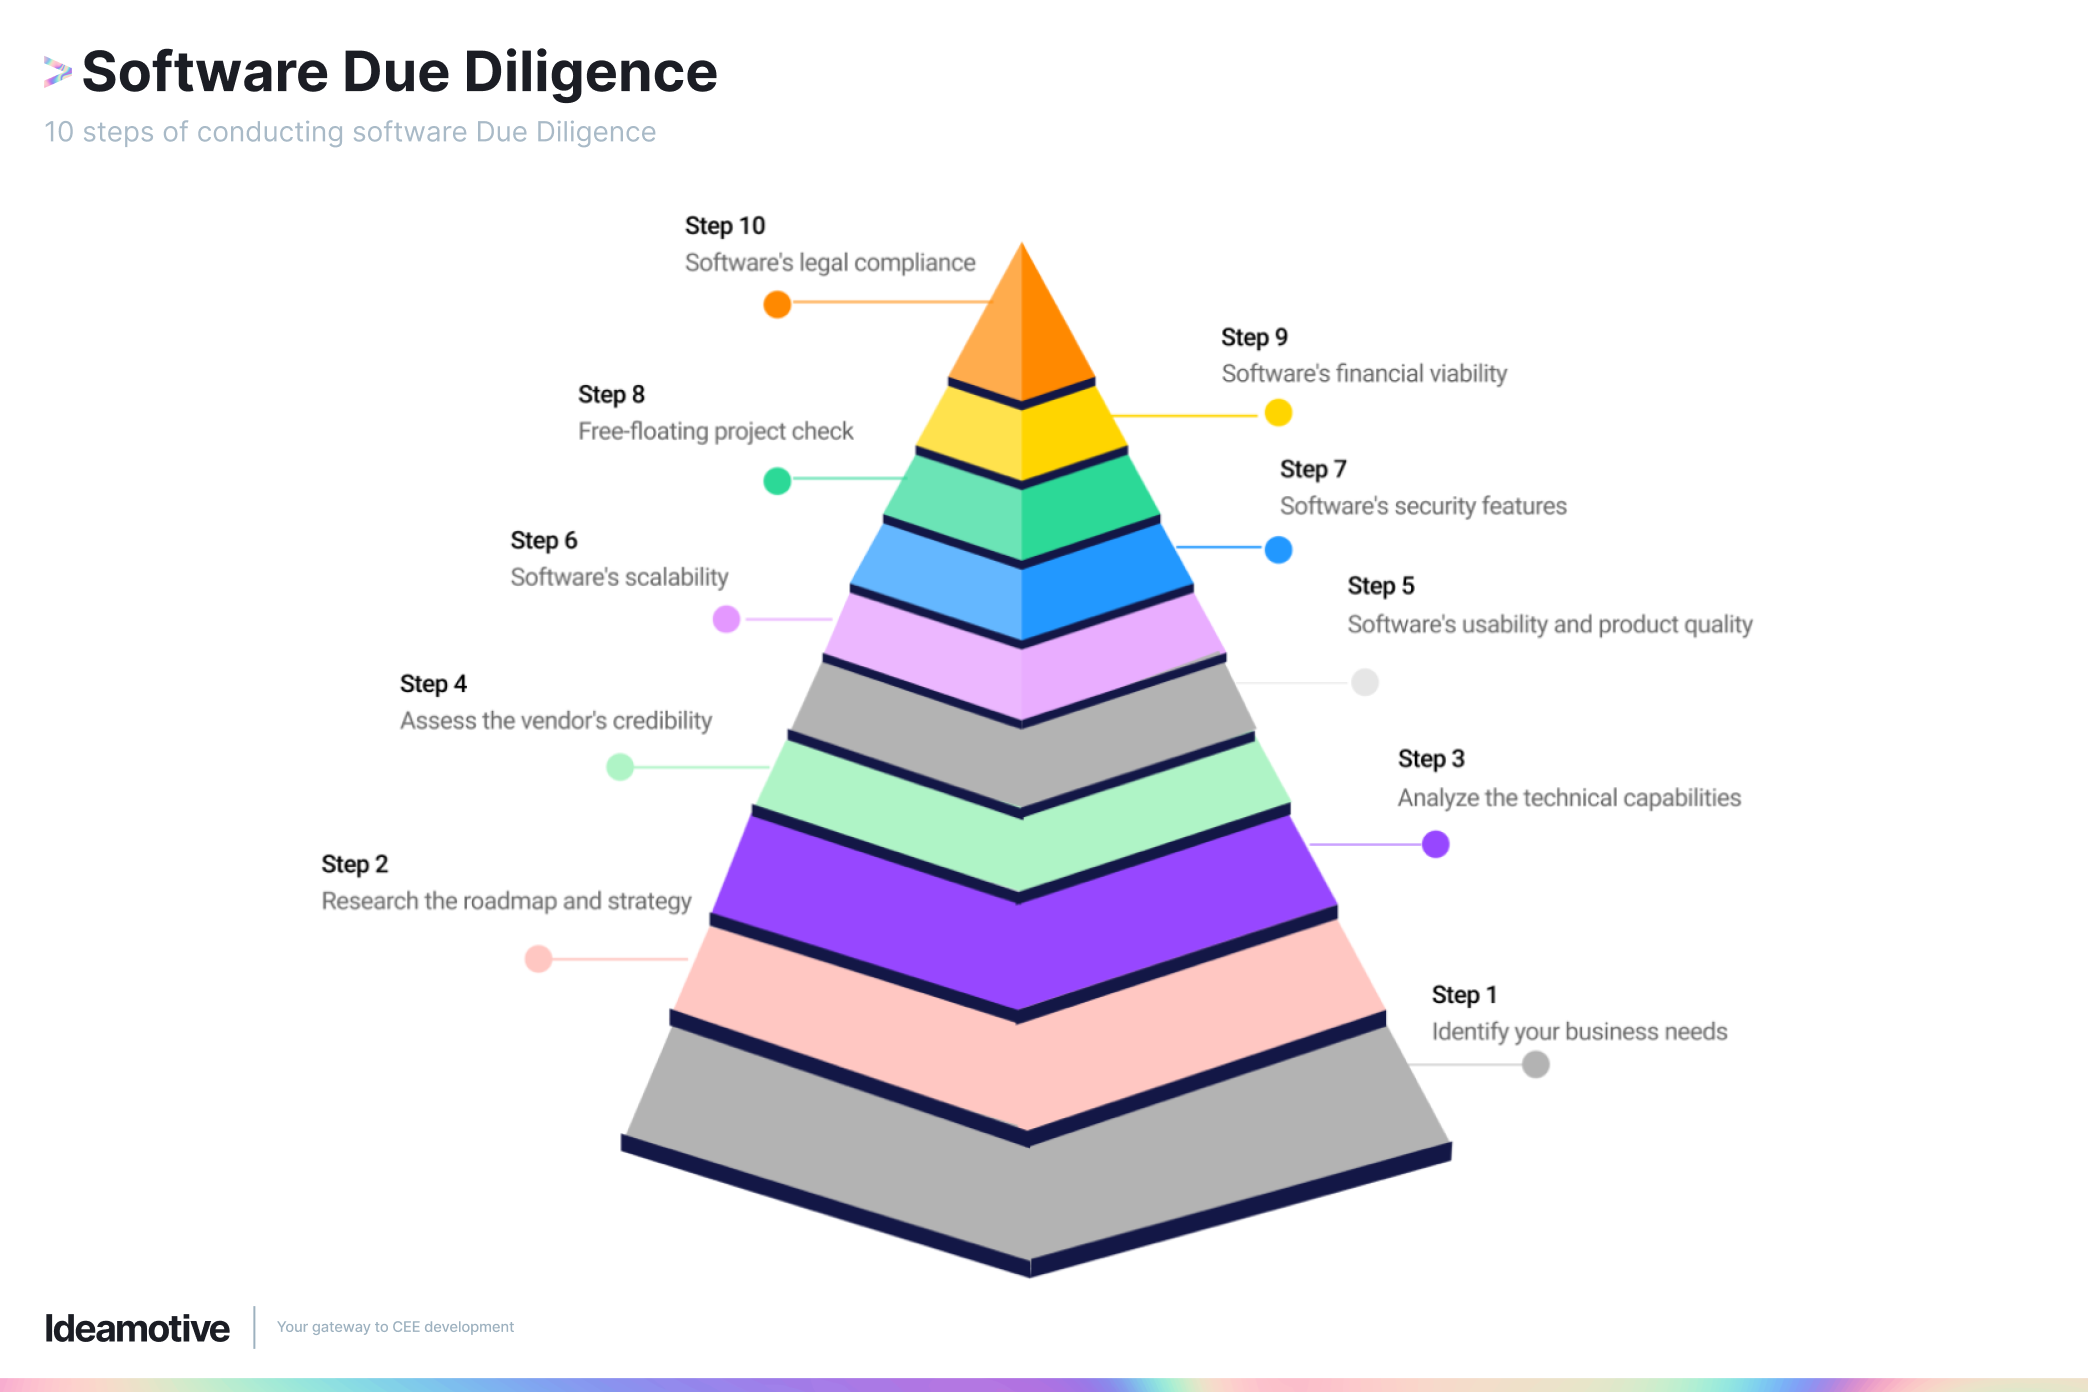
Krok 1: Określ potrzeby biznesowe
Warto przeanalizować obecne procesy biznesowe, zidentyfikować luki i ustalić, jakie funkcje oprogramowania odpowiadają Twoim potrzebom. Dodatkowo weź pod uwagę takie czynniki jak koszt, skalowalność, łatwość obsługi i możliwości integracji.
Krok 2: Zbadaj mapę drogową i strategię
Po ustaleniu potrzeb biznesowych przeanalizuj mapę drogową i strategię produktu , aby wskazać dostępne opcje spełniające Twoje wymagania:
- Zapewnienie pełnej świadomości SWOT i uwzględnienie jej w mapie drogowej;
- Zapewnienie spójności i współpracy z mapą drogową oraz strategią biznesową;
- Potwierdzenie istnienia, udokumentowania i rozpowszechnienia sensownej mapy drogowej;
- Ocena możliwości realizacji mapy drogowej przez zespół;
- Ustalenie zdolności do odpowiadania na potrzeby rynku, z jasnym obrazem luk w produkcie lub usłudze;
- Dogłębna analiza strategii produktu, w tym tego, jak rozwija się technologia;
- Analiza dyscypliny i dojrzałości realizacji, na przykład epików w backlogu i jego kondycji.
Krok 3: Przeanalizuj możliwości techniczne oprogramowania
Warto zbadać, czy architektura end-to-end pasuje do obecnego biznesu, jak wydajny jest projekt, jak stabilny, czy potrafi się rozwijać i pozostać konkurencyjny oraz czy odpowiada Twojej strategii inwestycyjnej:
- Zbadanie wzorców projektowych architektury, jej odporności, ograniczeń i przeszkód;
- Zrozumienie procesu utrzymania architektury i bazy kodu;
- Ustalenie strategii skalowalności, regulacji i wydajności wraz z KPI;
- Zbadanie poziomu długu technologicznego i podejścia do zarządzania nim;
- Upewnienie się, że projekt zabezpieczeń, podatności, wykrywanie nadużyć i zasady bezpiecznego programowania są na miejscu;
- Analiza integracji i rozszerzalności architektury;
- Przegląd architektury danych i cyklu życia zarządzania nimi, w tym zbierania i czyszczenia;
- Zbadanie bazy danych i bezpieczeństwa danych, w tym obsługi danych wrażliwych, szyfrowania itd.;
- Upewnienie się, że korzystanie z open source, licencjonowanie i własność intelektualna są zgodne z przepisami;
- Analiza procesów jakości oraz zdolności do wdrażania i czasu wejścia na rynek;
- Stosowanie dobrych praktyk gotowości chmurowej.
Krok 4: Oceń wiarygodność dostawcy i wsparcie klienta
Wiarygodność dostawcy jest kluczowa przy inwestycji w oprogramowanie. Warto sprawdzić jego historię, stabilność finansową i reputację na rynku. Dobrze też wziąć pod uwagę wsparcie klienta, szkolenia i usługi utrzymaniowe. Warto zapytać obecnych klientów dostawcy o poziom ich zadowolenia:
- Zbadanie całego procesu wsparcia klienta;
- Ustalenie wskaźników defektów i procesu zarządzania nimi;
- Analiza wskaźników eskalacji i procesu zarządzania nimi;
- Rozgraniczenie obowiązków wsparcia i inżynierii;
- Upewnienie się, że ekosystem narzędzi wsparcia jest odpowiedni i uporządkowany;
- Zebranie opinii o produkcie.
Krok 5: Oceń użyteczność oprogramowania i jakość produktu
Warto przetestować interfejs użytkownika, nawigację i doświadczenie użytkownika. Przeprowadź test użyteczności, by ocenić, jak oprogramowanie zachowuje się w realnych scenariuszach:
- Zbadanie podejścia do testowania i zapewnienia jakości;
- Sprawdzenie poziomu automatyzacji, pokrycia kodu testami i zdolności do wychwytywania błędów na wczesnym etapie;
- Przegląd procesu i narzędzi zarządzania przypadkami testowymi;
Krok 6: Przeanalizuj skalowalność oprogramowania
Skalowalność produktu jest niezbędna, by objąć wzrost Twojej firmy. Weź więc pod uwagę pojemność oprogramowania, jego wydajność i zdolność do obsłużenia większego ruchu użytkowników. Radzimy też przeanalizować architekturę i infrastrukturę oprogramowania, by określić jego skalowalność.
Krok 7: Zweryfikuj zabezpieczenia oprogramowania
Postaraj się dokładnie przyjrzeć bezpieczeństwu i prywatności jako pełnej warstwie end-to-end, obejmującej projekt, mechanizmy kontrolne, praktyki, polityki, wykrywanie podatności, ich łagodzenie i wdrożenie. Skup się na:
- Przeglądzie polityk i procedur;
- Analizie mechanizmów kontroli bezpieczeństwa;
- Zapewnieniu edukacji z zakresu bezpieczeństwa;
- Przeglądzie inwentarza i własności zasobów;
- Upewnieniu się, że polityki prywatności i bezpieczeństwa danych są zgodne z regulacjami takimi jak PCI, PHI, PII i RODO;
- Analizie przechowywania danych i uprawnień dostępu;
- Zapewnieniu bezpieczeństwa infrastruktury;
- Przeglądzie strategii monitorowania i wykrywania włamań;
- Upewnieniu się, że istnieje strategia bezpieczeństwa fizycznego;
- Zbadaniu historii naruszeń i sposobu ich obsługi;
- Potwierdzeniu, że wymogi zgodności i wymagania właściwe dla branży są spełnione.
Krok 8: Sprawdzenie samodzielności projektu
Warto zbadać, czy projekt jest w stanie funkcjonować jako samodzielny byt, i zrozumieć jego możliwości end-to-end, własność intelektualną oraz zależności. Aby się przygotować, skup się na:
- Analizie struktury projektu po wydzieleniu;
- Ustaleniu ról i obowiązków;
- Upewnieniu się, że nie ma zależności od narzędzi danej linii biznesowej;
- Zidentyfikowaniu luk bezpieczeństwa;
- Zapewnieniu niezależności hostingu i wdrożeń;
- Analizie umów i kwestii własności intelektualnej.
Krok 9: Sprawdź rentowność finansową oprogramowania
Kondycja finansowa dostawcy jest kluczowa dla pewności, że utrzyma on swoją działalność i będzie rozwijał oprogramowanie. Warto przejrzeć sprawozdania finansowe dostawcy, przepływy pieniężne i źródła finansowania. Wskazana jest też ocena jego potencjału wzrostu i planów ekspansji.
Krok 10: Zweryfikuj zgodność oprogramowania z prawem
Inwestowanie w oprogramowanie wiąże się ze zgodnością z różnymi wymogami prawnymi i regulacyjnymi, takimi jak przepisy o ochronie danych, prawa własności intelektualnej i licencje na oprogramowanie. Upewnij się, że oprogramowanie spełnia te wymogi i że masz niezbędne licencje oraz umowy.
Jak unikać typowych pułapek
Skoro mamy już listę kontrolną technicznego due diligence, przyjrzyjmy się typowym błędom, przez które inwestycja może nie spełnić oczekiwań:
Pułapka 1: brak zdefiniowanych wymagań
Jednym z największych błędów jest brak zdefiniowanych wymagań przed rozpoczęciem procesu due diligence. Gdy masz jasny obraz swoich potrzeb, porównywanie rozwiązań i wybór właściwego stają się proste.
Pułapka 2: zbytnie poleganie na informacjach dostawcy
Liderzy IT powinni korzystać nie tylko z informacji dostawcy przy ocenie możliwych rozwiązań. Trzeba przeprowadzić także niezależne oceny i analizy. Warto wyjrzeć poza stronę dostawcy i poszukać informacji o jego historii, reputacji i opiniach klientów.
Pułapka 3: nierozpoznanie potencjalnych ryzyk
Liderzy IT powinni dokładnie ocenić produkt, by ustalić, czy niesie jakiekolwiek ryzyka. Zrób to, by uniknąć kosztownych błędów i przykrych konsekwencji.
Pułapka 4: brak due diligence przed inwestycją
Kolejną częstą pułapką jest brak rzetelnego due diligence. Firmy powinny je przeprowadzić przed inwestycją w IT. Obejmuje to badanie rynku, analizę możliwości technicznych, ustalenie wiarygodności dostawcy oraz sprawdzenie, jak łatwe w obsłudze jest oprogramowanie i jak dobrze może rosnąć.
Pułapka 5: skupienie się wyłącznie na funkcjach i możliwościach
Choć funkcje i możliwości są istotne, warto pomyśleć również o wydajności, bezpieczeństwie i zdolności do wzrostu. Rozwiązanie może mieć wszystkie potrzebne funkcje, ale lepiej odpowie na Twoje potrzeby, jeśli będzie bezpieczniejsze i bardziej skalowalne.
Pułapka 6: analiza umów i licencji bez zwracania uwagi na szczegóły
Na koniec: ważne jest dokładne przejrzenie umów i licencji. Upewnij się, że warunki są jasne. Nie powinno być ukrytych kosztów ani ograniczeń, które mogłyby wpłynąć na Twoją decyzję.
Podsumowanie
Inwestycje w oprogramowanie mogą wpłynąć na cykl życia firmy, dlatego due diligence jest dla liderów IT niezbędne. Proces due diligence polega na zbadaniu i ocenie oprogramowania, by wskazać potencjalne ryzyka i zapewnić zgodność z obowiązującymi regulacjami.
Gdy inwestorzy przeprowadzą due diligence, mają pełny obraz tego, czy warto podjąć ryzyko i sfinalizować transakcję, czy raczej poszukać bardziej wiarygodnego partnera biznesowego. Służy ono także ocenie potencjalnej rentowności wdrożenia projektu i ryzyk związanych z tym procesem. Takie podejście pozwala rozpoznać potencjalne bariery rynkowe i pomaga wybrać najodpowiedniejszy model biznesowy dystrybucji oprogramowania lub jego komercjalizacji w określonych segmentach rynku.
Trzeba podkreślić, że analiza musi dostarczać wszystkim zaangażowanym wiarygodnych i bezstronnych informacji. Aby to osiągnąć, warto zlecić badanie niezależnej firmie zewnętrznej.
Robert jest współzałożycielem Ideamotive. Przedsiębiorca, który z pasją szerzy cyfrową rewolucję w całym internecie. Mentor i doradca w akceleratorach startupów. Uwielbia się uczyć i odkrywać nowe modele biznesowe.
Zobacz wszystkie wpisy autora
Popularne artykuły
21 inspirujących projektów UI aplikacji mobilnych na 2023 rok
Michał Pruciak 7 min czytania
MedTech vs HealthTech vs BioTech: jakie są różnice?
Michał Pruciak 7 min czytania
10 biznesowych zastosowań sieci neuronowych (z przykładami!)
Michał Pruciak 4 min czytania
10 przykładów dobrych praktyk w web designie na 2023 rok
Adam Kozłowski 7 min czytania
28 znanych aplikacji webowych napisanych w PHP
Dawid Karczewski 14 min czytania
Jakiego wsparcia biznesowego szukasz?
Szukasz project managerów IT do swojego zespołu?
W naszej sieci talentów czekają dziesiątki zweryfikowanych project managerów IT.